

Blog - Cyber Security
Blog - Cyber Security
Sempre più dipendenti incollano documenti riservati in ChatGPT o in altri strumenti di IA non autorizzati dall'azienda. I dati 2026 mostrano che questo fenomeno, chiamato Shadow AI, è ormai tra le prime cause di fuga di dati aziendali. Ecco cosa rischiano le PMI italiane e come impostare una governance efficace.
Il 21 ottobre 2016 la botnet Mirai, costruita su circa 100.000 telecamere e router con le password di fabbrica mai cambiate, mise fuori uso il provider DNS Dyn e oscurò per ore Twitter, Netflix, Spotify e altri colossi del web. Dieci anni dopo, lo stesso principio - dispositivi connessi e mai messi in sicurezza - riguarda da vicino qualsiasi PMI con telecamere, sensori e gateway in rete.
L'8 ottobre 2026 il sito della Farnesina e' stato colpito da un attacco DDoS del collettivo filorusso NoName057(16), mitigato senza disservizi. Lo stesso gruppo ha gia' colpito banche, aeroporti e aziende private italiane: ecco come una PMI puo' valutare la propria esposizione e cosa chiedere al proprio fornitore di hosting.
Una vulnerabilità critica (CVSS 9.4) in Veeam Backup & Replication permette a un utente di dominio con il solo ruolo di sola lettura Backup Viewer di prendere il controllo del server di backup. Ecco chi è a rischio, cosa aggiornare subito e quale buona pratica strutturale adottare a prescindere da questa falla.
Microsoft ha documentato lo sfruttamento su larga scala di una falla critica in Zimbra Collaboration Suite: gli attaccanti hanno rubato la chiave che firma i token di sessione, valida anche sui server già aggiornati. Ecco cosa deve controllare subito ogni PMI che usa Zimbra, anche tramite il proprio fornitore di hosting.
Citrix ha rivelato due falle critiche in NetScaler ADC e Gateway, sfruttate da settimane prima della patch: CISA impone l'aggiornamento entro il 30 settembre 2026. Non è la stessa vulnerabilità corretta a inizio settembre: ecco cosa controllare subito, in che ordine, e cosa chiedere al proprio fornitore IT.
Le vulnerabilità scoperte su SonicWall, Ivanti, Fortinet e Palo Alto stanno mettendo in crisi il modello VPN tradizionale, mentre il Wi-Fi 7 apre nuove possibilità per le reti aziendali. Ecco cosa devono sapere le PMI italiane per aggiornare la propria infrastruttura di rete senza correre rischi inutili.
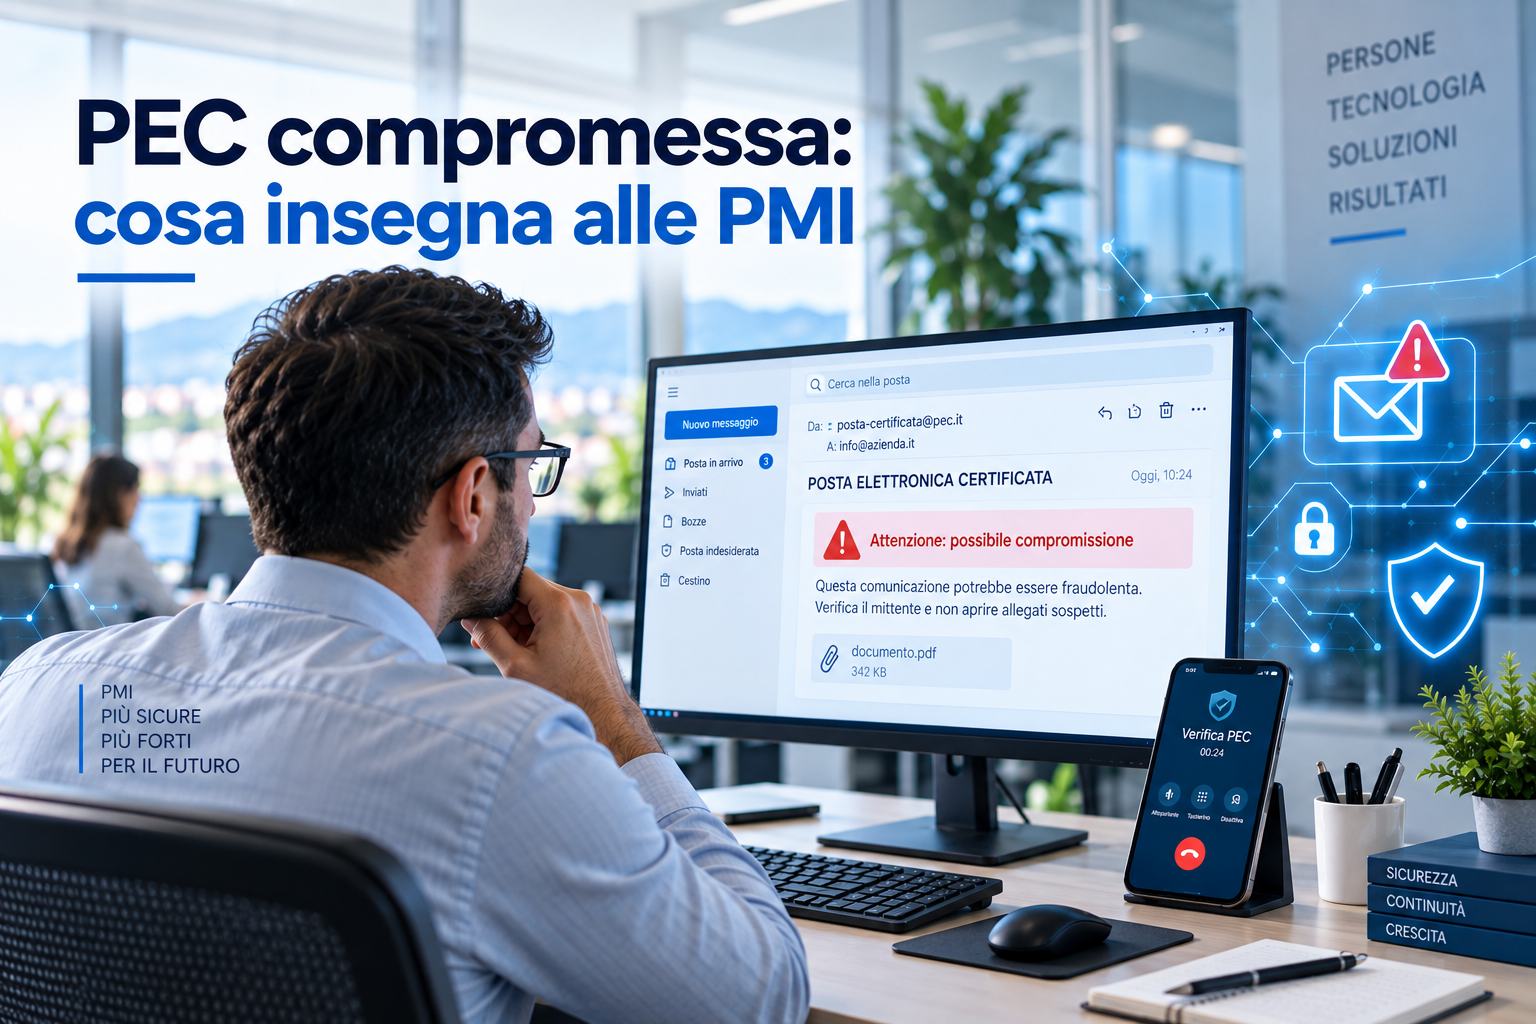
A settembre 2026 una PEC riconducibile alla Prefettura di Reggio Calabria è stata usata per ingannare Revolut e ottenere i dati di circa 680 clienti. Il caso mostra che un indirizzo PEC 'giusto' non basta a garantire l'autenticità di chi scrive, ed è l'occasione per ogni PMI di rivedere come verifica le richieste ufficiali.
L'8 settembre 2026 Microsoft ha rilasciato il più grande aggiornamento di sicurezza della sua storia: 966 vulnerabilità corrette, due delle quali già sfruttate per ottenere il controllo completo dei PC Windows. Ecco cosa deve controllare subito una PMI, oltre il semplice Windows Update automatico.