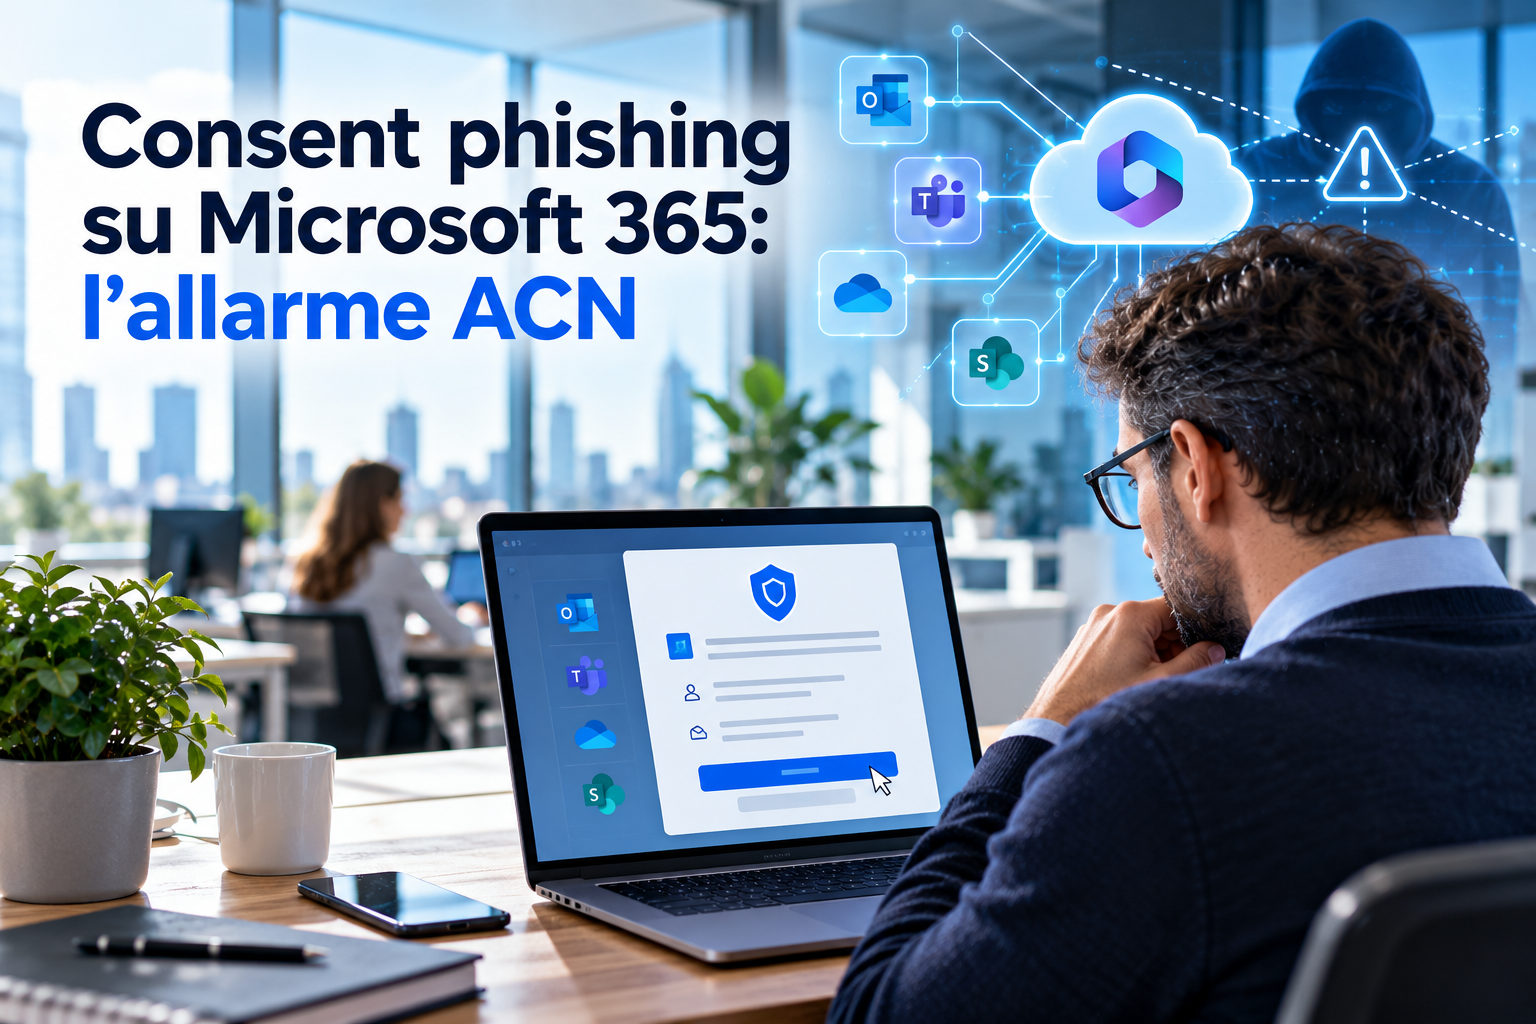
Il 16 ottobre 2026 il CSIRT Italia, la struttura operativa dell'Agenzia per la Cybersicurezza Nazionale, ha pubblicato il bollettino BL01/261016/CSIRT-ITA sullo sfruttamento sistematico di tecniche di consent phishing contro le organizzazioni che usano Microsoft Entra ID e la suite Microsoft 365. Non si tratta del solito tentativo di rubare una password: l'attacco punta a far approvare al dipendente, sulla vera schermata di autorizzazione di Microsoft, un'applicazione malevola che ottiene un accesso duraturo a posta e file aziendali. Il punto che rende la minaccia insidiosa e' che le due contromisure considerate quasi automatiche, cioe' cambiare la password e attivare l'MFA, da sole non bastano a chiudere la falla una volta che il consenso e' stato concesso.
Come funziona l'inganno
Il meccanismo descritto da ACN e approfondito anche da Microsoft parte dalla registrazione, da parte dell'attaccante, di un'applicazione multi-tenant in Entra ID, spesso con un nome che richiama servizi noti o procedure interne. Il dipendente riceve una email che simula una richiesta plausibile, per esempio un invito a verificare l'account o ad aggiornare i permessi di un servizio collegato a Microsoft 365. Il link nella email non porta a un sito-clone: porta davvero a login.microsoftonline.com, perche' e' costruito per avviare il flusso standard di autorizzazione di Microsoft (lo stesso usato da migliaia di app legittime). L'utente si autentica regolarmente, completa anche la verifica MFA se e' attiva, e a quel punto vede comparire la schermata di consenso autentica, con la richiesta di concedere permessi come la lettura e scrittura della posta, l'accesso ai file di OneDrive o SharePoint e il mantenimento dell'accesso anche quando l'utente non e' collegato (lo scope tecnico si chiama offline_access). Molti utenti, pensando sia un aggiornamento di routine, cliccano su Accetta senza leggere quali permessi sta chiedendo l'app.
Perche' password e MFA non bastano
L'MFA protegge il momento dell'accesso: verifica che chi sta entrando sia davvero il titolare dell'account. Nel consent phishing questo passaggio viene superato in modo del tutto legittimo, perche' l'utente si autentica davvero con le proprie credenziali e il proprio secondo fattore. Il problema nasce dopo: e' il consenso concesso all'applicazione, non la password, a diventare la chiave d'accesso. Una volta autorizzata, l'app riceve da Microsoft un token di accesso e, grazie allo scope offline_access, un token di aggiornamento che le permette di richiederne di nuovi periodicamente, senza bisogno di credenziali, per tutto il tempo in cui il consenso resta valido. Cambiare la password blocca nuovi accessi con quella password rubata, ma non tocca un'app che possiede gia' un token valido e autorinnovabile. Allo stesso modo, attivare l'MFA dopo i fatti non invalida i token gia' rilasciati. L'unica azione che chiude davvero l'accesso e' revocare il consenso concesso a quella specifica applicazione.
Cosa controllare subito nel tenant aziendale
Chi gestisce un tenant Microsoft 365 dovrebbe verificare, prima possibile, quali applicazioni hanno gia' ottenuto un consenso. Nel Microsoft Entra admin center, sotto Identita' > Applicazioni > Applicazioni aziendali (Enterprise applications), e' possibile vedere l'elenco completo delle app autorizzate e da chi. Gli elementi da valutare con attenzione sono:
- applicazioni con editor non verificato o sconosciuto;
- permessi ampi richiesti, come lettura e scrittura completa della posta, accesso a tutti i file o alla directory aziendale;
- presenza dello scope offline_access su app non riconosciute;
- consenso concesso da un singolo utente comune, senza passare da un amministratore;
- nomi che imitano marchi noti con variazioni minime.
Per qualsiasi app sospetta, la rimozione dall'elenco delle applicazioni aziendali revoca le autorizzazioni concesse e invalida i token gia' emessi, costringendo l'app a richiedere un nuovo consenso che, a quel punto, non otterra' piu'. E' utile affiancare un controllo sui log di audit (in Microsoft Purview) alla ricerca di eventi di concessione del consenso recenti e di eventuali regole di inoltro automatico della posta create di recente, spesso usate per continuare a leggere le comunicazioni anche dopo che l'accesso diretto viene chiuso.
Le due impostazioni da attivare per prevenire il problema
Oltre a verificare lo stato attuale, Microsoft indica due impostazioni del tenant che riducono in modo sostanziale il rischio futuro. La prima e' la restrizione del consenso utente: in Applicazioni aziendali > Consenso e autorizzazioni > Impostazioni di consenso utente, si puo' impedire agli utenti comuni di autorizzare da soli nuove app di terze parti, limitando il consenso diretto a publisher verificati e permessi a basso rischio, oppure disattivandolo del tutto. La seconda e' il flusso di approvazione amministrativa (admin consent workflow): va attivato insieme alla restrizione, perche' permette a un dipendente che incontra un'app bloccata di inoltrare una richiesta che un amministratore puo' valutare e approvare, cosi' da non ostacolare l'adozione di strumenti davvero utili. Si tratta di modifiche tecniche nella configurazione di Entra ID che richiedono una valutazione di quali app sono gia' in uso legittimo in azienda prima di stringere le maglie: un intervento che Hi-Keep puo' pianificare ed eseguire senza interrompere i servizi cloud gia' attivi.
Un tipo di phishing diverso da quello che i dipendenti conoscono
Vale la pena spendere qualche minuto nella formazione dei dipendenti proprio perche' questo attacco rompe lo schema che la maggior parte delle persone ha imparato a riconoscere: non c'e' una pagina di accesso falsa, non ci sono errori di ortografia nell'indirizzo, l'intera interazione avviene su domini Microsoft autentici. Il segnale d'allarme non e' l'aspetto della pagina, ma il contenuto della richiesta: un'applicazione che chiede di leggere e scrivere la posta, accedere ai file o mantenere un accesso permanente, comparsa dopo un link ricevuto via email per motivi come verificare l'account o aggiornare dei permessi. I dipendenti vanno abituati a non cliccare Accetta su schermate di questo tipo senza aver prima verificato con chi gestisce l'IT se la richiesta e' attesa, e a segnalare l'episodio come farebbero con una email di phishing classica.
Come puo' aiutare Hi-Keep
Su questo tema specifico, Hi-Keep puo' effettuare una verifica delle applicazioni gia' autorizzate nel tenant Microsoft 365 dell'azienda, individuare ed eventualmente revocare consensi sospetti, e configurare la restrizione del consenso utente insieme al flusso di approvazione amministrativa in Microsoft Entra ID, senza bloccare gli strumenti cloud effettivamente in uso. L'intervento si inserisce nei servizi di Cyber Security di Hi-Keep e puo' essere abbinato a una sessione informativa breve per il personale su come riconoscere questo tipo di richiesta.